


CRA讓連接成為戰略決策
《網絡彈性法案》所影響的遠不止安全流程本身。它正在重塑工業組織的運作方式、決策邏輯,以及對聯網產品的長期責任界定。連接不再只是技術細節或工程選項,而已成為受法規約束的產品組成部分,承載著貫穿設備或機器整個生命周期的安全與維護義務。
對工業設備制造商和機器制造商而言,這意味著一個必須面對的戰略抉擇:
連接方案是繼續自主開發和維護,還是應當尋求新的路徑?
本文旨在剖析 CRA 如何打破傳統工作模式、組織內部常見的摩擦點、領先團隊的應對思路,以及為何現在正是重新審視連接策略的時機。
1. CRA 為何顛覆傳統工作方式
先從一個基本問題開始:CRA 為何會打破設備制造商和機器制造商長期形成的工作慣性?
在 CRA 出臺之前,制造商普遍先解決功能問題,安全則由組織內其他部門另行處理。這有其歷史背景:當時安全要求相對寬松,連接方案也幾乎不涉及監管責任。CRA 改變了這一局面,將幾個現實問題推到了前臺。
過去安全責任往往游離于產品團隊之外
以往,安全職責通常由組織中遠離產品開發的部門承擔。當安全要求不高、連接僅被視為技術特性而非受監管組件時,這種方式尚能運轉。
CRA 打破了這種割裂。由于聯網產品中的通信接口和更新機制已成為設備風險面的重要組成部分,安全決策與設計、連接、生命周期規劃和文檔工作越來越緊密地交織在一起。
這意味著安全不能再被孤立對待,多個團隊必須參與并理解 CRA 相關決策。
連接方案往往橫跨多個產品和團隊
連接方案通常在產品系列、平臺和版本間復用。這意味著:
- 一個連接決策會影響多個設備;
- 多個團隊依賴同一通信協議棧、接口或網關;
- CRA 責任會在整個產品組合中倍增。
團隊不能再孤立地優化連接方案,決策必須著眼于更廣泛的產品組合。
非正式流程已難以為繼
正如我們在《CRA 正在重新定義工業連接》一文中所述,許多制造商過去依賴非正式的安全實踐或“盡力而為”的方式。CRA 則明確要求:
- 規范化的流程;
- 可追溯的證據;
- 貫穿生命周期的文檔。
“盡力而為”的安全措施或臨時性更新,已無法滿足 CRA 的合規要求。
2. 組織內部常見的摩擦點
CRA 帶來了大量跨團隊協作需求,而各團隊的優先級不盡相同。如果責任劃分不清,摩擦幾乎不可避免。
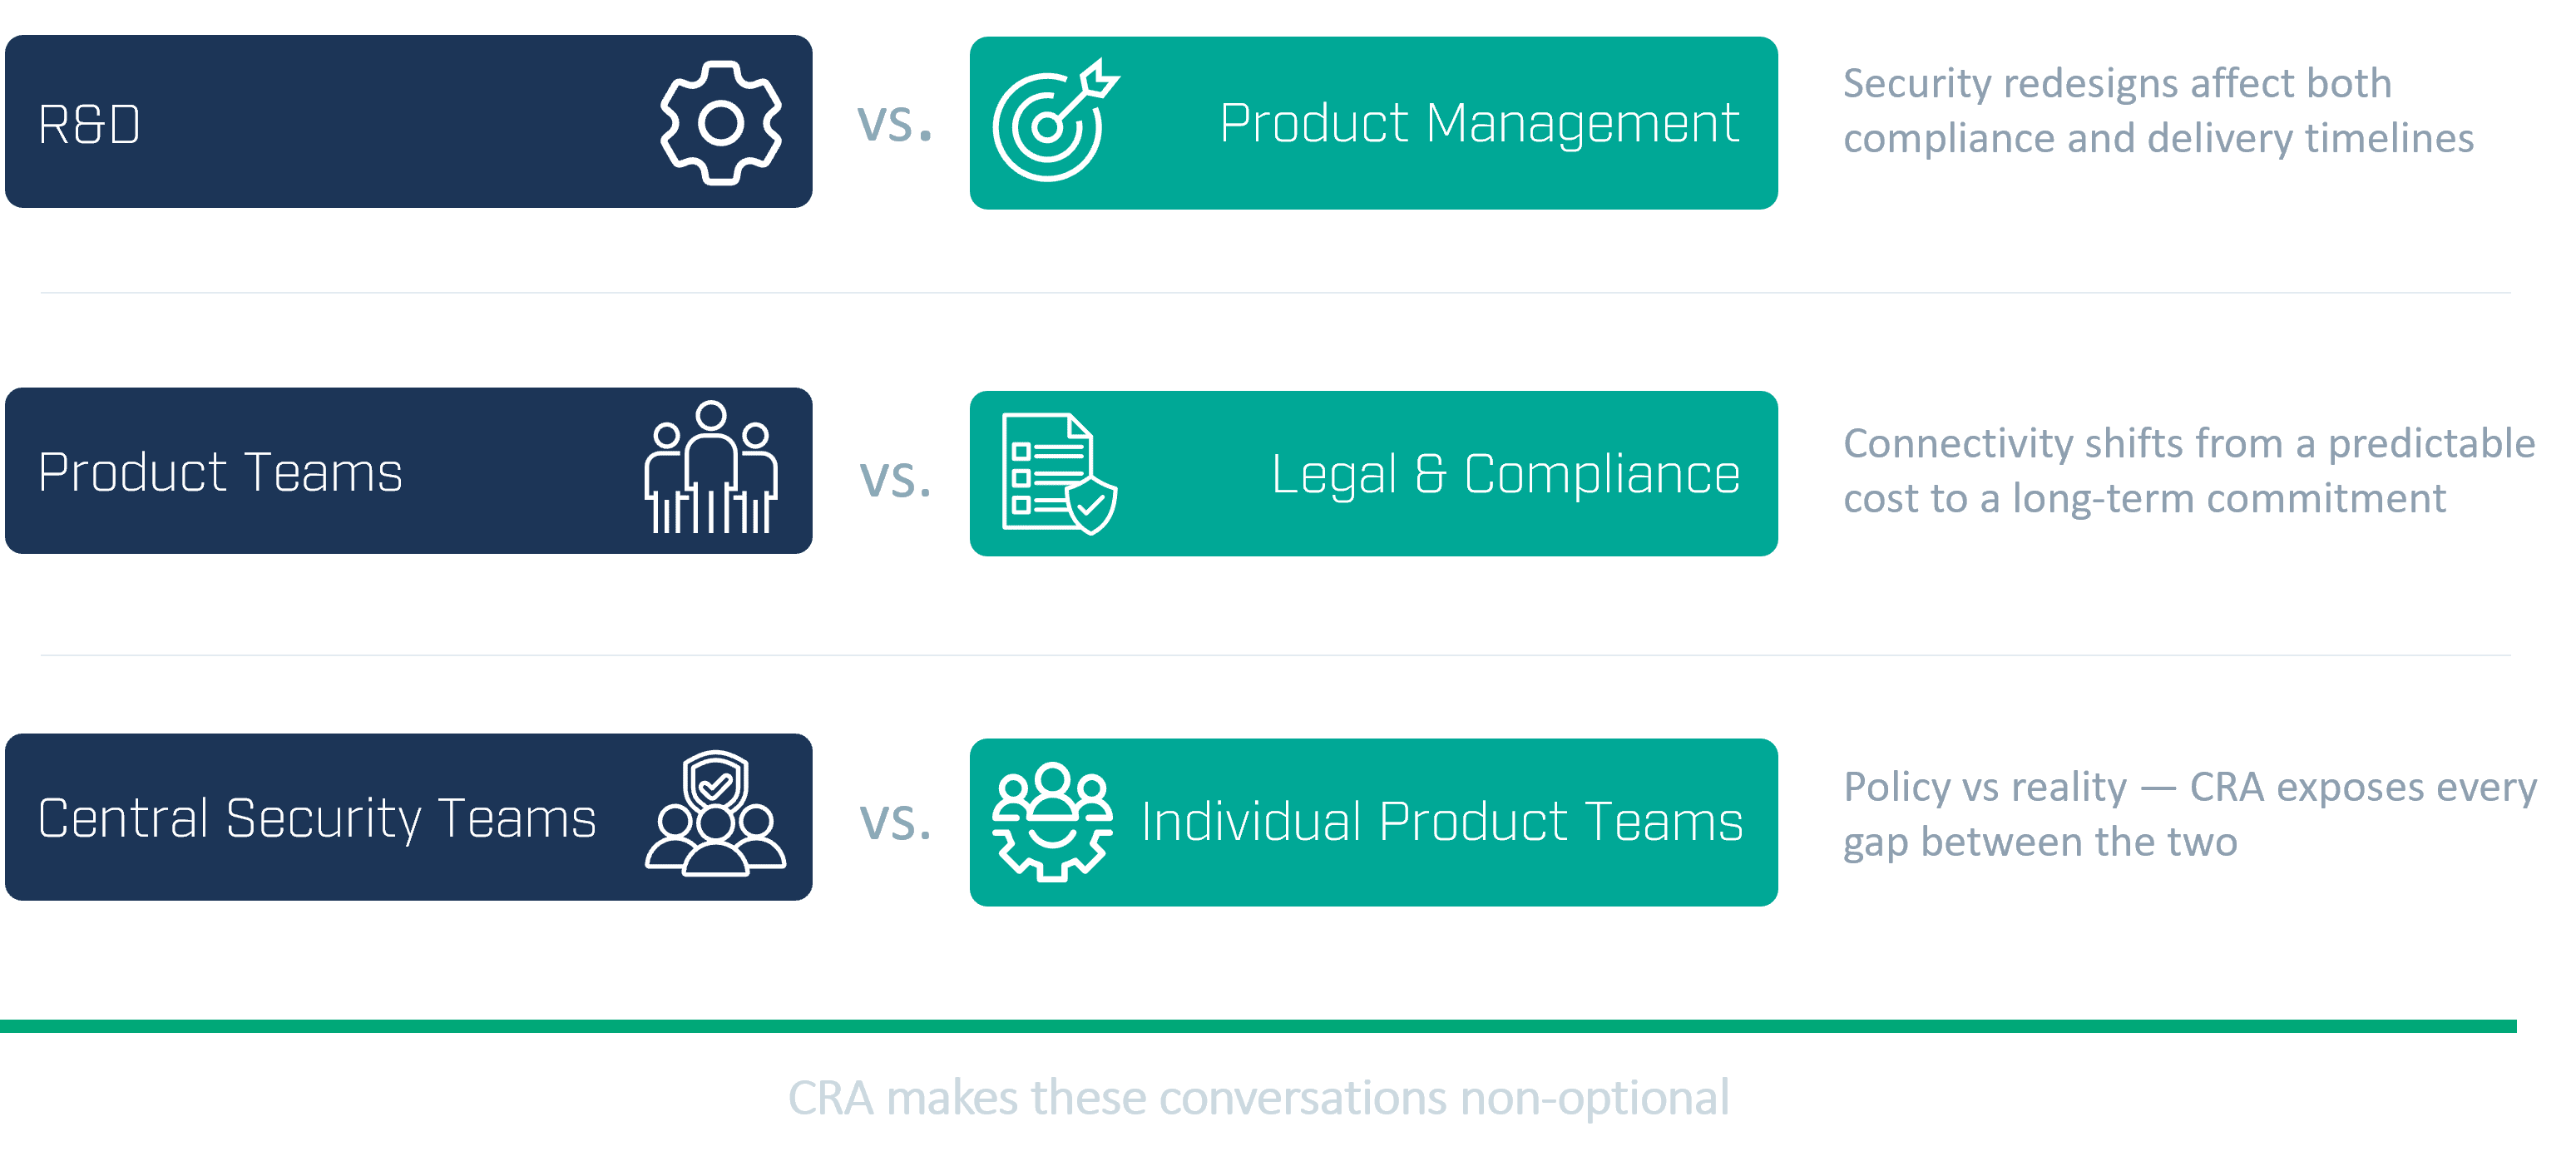
圖1 CRA 迫使組織協調挑戰與不可回避的接觸點浮出水面
研發與產品管理
研發團隊通常關注架構設計、技術可行性,以及確保連接和安全機制的正確實現。
產品管理團隊則更關注市場節奏、客戶預期和交付節點。在 CRA 框架下,兩者必須達成一致。關于重新設計、更新機制和證據要求的決策,會直接影響交付時間和長期合規。這些權衡無法再通過非正式方式解決,CRA 使協同變得至關重要。
產品團隊與法務/合規團隊:成本結構的根本變化

圖2 持續維護成為主導成本,尤其對低產量產品
產品團隊通常聚焦創新、功能和開發進度。法務和合規團隊則關注合規文檔、可接受的風險水平,以及確保 CRA 義務的履行。
在 CRA 出臺前,這兩類視角可以在摩擦有限的情況下并存。連接成本大體可預測,且集中在前期:
- 每臺產品的連接硬件成本;
- 一次性的硬件設計投入;
- 一次性的軟件開發投入;
- 相對較低的持續維護成本。
CRA 徹底改變了這一成本結構。CRA 生效后:
- 每臺設備的連接硬件成本依然存在;
- 一次性硬件設計成本依然存在;
- 軟件開發工作量增加,以滿足正式的安全和合規要求;
- 持續的軟件維護成為顯著且經常性的支出,包括漏洞監控、事件響應、文檔維護和組織能力建設。
換句話說,連接不再主要是每臺產品的硬件成本,而演變為長期的軟件和組織層面的投入。
對低產量產品而言尤其如此:長期維護安全連接的成本,很快就會超過最初的硬件和開發投入。曾經微不足道的邊際成本,如今變成了主導成本。2
這一轉變迫使產品團隊和法務/合規團隊必須協同一致。關于重新設計、更新機制、可接受的風險水平和所需證據的決策,如今都具有長期成本影響,不能再被推遲或通過非正式方式處理。
中央安全團隊與各產品團隊
中央安全團隊可能制定安全開發和生命周期管理的統一政策,但各產品團隊往往覺得這些要求在現有進度或架構下難以落地。
歸根結底,CRA 暴露了政策與現實之間的差距。要減少摩擦,組織必須建立清晰的交接流程、統一預期,并在更新、安全證據和長期支持方面明確責任歸屬。
3. 領先的制造商正在如何改變
部分設備制造商和機器制造商已經在調整工作模式。他們的做法有以下幾個共同特點。
明確安全決策的歸屬
他們會清楚界定:
- 誰來負責定義“足夠安全”的標準;
- 誰負責審批供應商組件;
- 誰承擔長期維護責任;
- 誰確保 CRA 相關證據的創建和保存。
這有助于減少混亂、拖延和臨陣妥協。
在團隊之間建立清晰的交接機制
他們會規范以下團隊之間的信息流轉:
- 產品管理;
- 研發;
- 測試;
- 法務/合規;
- 售后。
每個團隊都應清楚自己需要提供什么信息,以及可以從其他團隊獲得什么。
盡早納入安全考量,而非事后補救
與其在流程后期才加入安全設計,不如:
- 在概念階段即評估連接方案;
- 選擇具備生命周期支持的組件;
- 選用內置更新機制的方案;
- 確保供應商提供安全相關文檔。
早期介入能顯著減少返工和延誤。這些改進不會消除工作量,但能大幅減少關于“誰負責什么”的摩擦和不確定性。
4. 為何連接往往觸發戰略變革

圖3 CRA 框架下的連接:貫穿產品生命周期的五項關鍵義務
連接是設備制造商和機器制造商最早感受到 CRA 壓力的領域之一,原因如下。
CRA 徹底改變了連接的經濟賬
在 CRA 框架下,連接從一次性開發投入轉變為長期的軟件維護和組織責任,成本結構發生了根本性變化。
對低產量產品而言,持續的安全維護成本很容易超過最初的硬件和開發投入。這往往迫使制造商重新評估:自主維護連接方案是否仍然經濟合理。
連接方案跨產品復用
一個連接方案往往支撐多條產品線。單點問題可能波及:
- 多代產品;
- 多個市場;
- 多個工程團隊。
由于連接組件跨產品復用且直接關聯安全設計要求,它們往往最早承受 CRA 的合規壓力。
客戶高度依賴連接
一旦連接出現故障,客戶會立即感知:
- 數據丟失;
- 通信異常;
- 生產中斷;
- 無法接入所需網絡。
當 CRA 在連接之上疊加安全要求后,其影響范圍進一步擴大。
CRA 將連接定性為受監管的產品組件
在 CRA 框架下,連接不再只是支持 PROFINET 或 Modbus 的方式,而是:
- 受監管的 IT/OT 安全子系統;
- 與生命周期更新義務綁定;
- 產品風險面的組成部分;
- 需滿足證據與文檔要求;
- 依賴于安全設計實踐。
必須為長期演進留出空間
PROFINET Security Class 2/3 和 CIP Security 等安全工業網絡正在快速演進。這些變化未來可能要求固件升級、協議更新,甚至更換通信硬件。
當前的連接決策必須兼顧這些長期趨勢,而不僅僅是滿足眼前的 CRA 要求。
總之,連接是 CRA 壓力最早集中顯現的領域,也成為制造商重新評估整體戰略的合理起點。
結論:CRA 將連接推向戰略決策層面
在結尾之前,值得提出最后一個問題:
在后 CRA 時代,設備制造商和機器制造商的可持續連接策略應當是怎樣的?
CRA 帶來的遠不止新的文檔或測試要求。它改變了制造商必須如何在跨團隊、跨產品和整個生命周期中思考連接的方式。
傳統方法之所以難以滿足 CRA 要求,是因為它們依賴非正式流程、模糊的責任劃分和過時的歸屬假設。領先的制造商已經在調整方向:
- 明確責任歸屬;
- 優化團隊間的交接;
- 及早評估安全;
- 選用支持長期更新和未來安全網絡要求的連接方案。
連接已不再只是一個功能選擇,而是關乎長期風險、客戶信任、服務義務與組織效率的戰略決策。
對工業設備制造商和機器制造商而言,問題已經清晰:
自主維護連接方案是否仍然可行?還是應當采納一套支持安全、可持續且符合 CRA 要求的連接方案?
CRA 資源與連接解決方案
無論您是在更新現有設備還是設計新產品,正確的連接策略都是 CRA 合規的關鍵。了解更多關于《網絡彈性法案》的內容,并探索 Anybus 網關和嵌入式方案,助您構建安全、可維護、面向未來的設備。
作者簡介
 | Jens Jakobsen 博士 HMS 網絡產品安全經理 Jens Jakobsen 博士是 HMS Networks 的產品安全經理,負責領導公司加強工業通信產品的網絡安全,保護聯網設備免受新興威脅。他曾任職于 HMS Networks、施耐德電氣和摩托羅拉解決方案,在工業通信和網絡安全領域擁有豐富的技術與領導經驗,持有七項電信及工業通信技術領域的授權專利。 |
參考文獻
1. 《網絡彈性法案》——立法文本摘要 https://digital-strategy.ec.europa.eu/en/policies/cra-summary
2. 《網絡彈性法案》——制造商 https://digital-strategy.ec.europa.eu/en/policies/cra-manufacturers


 投訴建議

提交
.png)
HMS榮獲全球ISO/IEC 27001認證,進一步強化全球客戶信息安全保障
HMS宣布對西班牙Robot S.A.發出友好公開收購要約,進一步強化樓宇自動化業務布局
工業網絡安全新動向?
六周攻克 PROFINET,兩天上線 EtherNet/IP
工業網絡區域洞察