


30 多座水廠遭黑客“奪控”!水務PLC,不能再受制于人
2026 年 7 月 26-27 日,美國明尼蘇達州 30 余個社區供水、污水處理 OT 設施遭遇協同網絡攻擊,事件后續擴散至全美至少 7 個州水務單位。攻擊者瞄準羅克韋爾 MicroLogix 1100/1400 系列 PLC,利用設備直接暴露公網、缺乏 VPN 與身份校驗的防護短板,通過 EtherNet/IP 協議篡改 PLC 的 IP 與管理員密碼,無需高危零日漏洞便可奪取現場設備控制權。事故造成供水壓力下降、設施積水漫水,運維人員失去遠程監控與操作權限,部分水務單位只能依靠人工讀表、手動啟閉閥門維持供水,當地隨即啟動全州網絡安全應急響應。
這并非孤例。2021 年美國佛羅里達州奧爾茲馬水處理廠也曾遭受入侵,黑客試圖大幅調高水處理燒堿投加濃度,得益于值班人員及時手動處置,才避免重大公共安全事故。多起事件印證一個嚴峻現實:網絡攻擊已經實現從信息空間向物理基礎設施的穿透。PLC 作為管控水泵、閥門、水塔、泵站的 “工業大腦”,一旦被攻破,損失的不只是數據,更是城市供水系統的實際控制權。有安全機構研判本次攻擊與 CyberAv3ngers 組織行動模式相近,但該判斷僅為行業推測,尚未得到美國官方證實。
面對海外水務暴露出的重大安全危機,科遠智慧 SC6000 自主可控大中型 PLC,正是國內水務行業化解存量進口工控風險、實現控制權自主的核心落地載體。
一、透過攻擊事件,重新認識水務 PLC 的安全價值
本次事故不能簡單歸罪于單一 PLC 產品。美國官方通報指出,設備公網直連、賬戶管理松散、網絡邊界防護缺位是重要誘因,同類安全風險對所有品牌 PLC 均存在警示意義。更值得國內水務從業者重視的,是 PLC 的角色已經發生本質轉變。
傳統水廠中,PLC 只負責水泵啟停、閥門調節、加藥曝氣等邏輯控制,設備穩定運行即被視作達標。隨著智慧水務快速推進,水廠、泵站大量接入 SCADA 調度、工業互聯網與云運維平臺,PLC 不再是封閉的控制孤島,演變為物理設備與數字網絡之間的核心控制邊界。工控安全正式邁入 “控制安全即生產安全” 階段,這與工信部《工業控制系統網絡安全防護指南》要求高度契合:全面梳理工控資產,嚴控 PLC 互聯網暴露,落實漏洞管理與供應鏈安全防護。
國內水務最大隱患來自海量存量系統。過去數十年,西門子、羅克韋爾、施耐德等進口 PLC 廣泛部署于國內水廠、污水廠及各類泵站。工控設備服役周期遠長于普通 IT 設備,大量 PLC 已經連續運行十余年。不少設備硬件尚可工作,但產品本身已經步入生命周期末期,本次出事的 MicroLogix1100 就早已宣布停產退市。
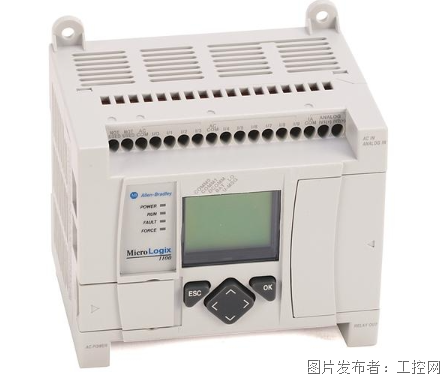
水務行業傳統設備管理習慣于 “壞了再換”,評判標準局限于 “設備能不能用”。面對老舊進口 PLC,還需要回答一系列關鍵問題:能否持續獲取安全更新?備件供應能否長期保障?工程軟件是否還在維護?漏洞出現后如何應急處置?核心程序與通信策略是否掌握在自己手中。一旦這些問題沒有確定答案,控制系統改造就不能等待故障爆發。部分老舊設備還存在 CVE202122681 這類高危無補丁漏洞,進一步放大系統安全風險。
針對以上行業痛點,科遠 SC6000 系列 PLC 從底層架構實現突破,采用國產器件與自主可控嵌入式實時操作系統,規避存量進口工控普遍存在的產品退市、補丁響應滯后、供應鏈不可控等問題,為供水廠、污水處理廠、泵站集群提供完整控制器底座。
二、存量水務系統,為什么要推動 PLC 自主可控替代
供水系統和普通工業產線有著本質區別,工廠停機主要帶來經濟損失,而供水失控會直接威脅民生保障、公共衛生乃至城市正常運轉,PLC 已經成為城市生命線的關鍵控制權資產,推進自主可控替代有三層核心邏輯。
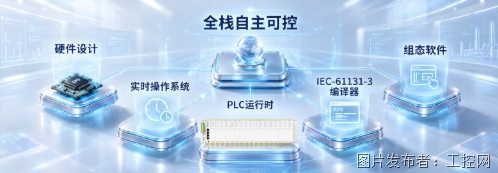
第一,從 “設備可用” 升級至 “控制權自主”。真正的自主可控不等于硬件國產化,而是硬件、實時操作系統、控制軟件、編程工具、技術服務的全鏈條自主掌握。故障可以自主分析,漏洞能夠自主處置,升級、備件不受外部約束,重大突發事件下,供水恢復不依賴外部供應鏈。科遠 SC6000 硬件與組態編程軟件全部國產自研,不存在黑盒環節,故障排查、固件升級、漏洞修復均由國內技術團隊完成,真正把控制系統處置權掌握在自己手里。
第二,提前化解供應鏈與生命周期風險。進入成熟期或停產階段的進口 PLC,風險會逐步累積:備件縮減、維修成本走高,原廠技術支持衰減,工程軟件和新系統兼容性持續惡化,固件補丁升級空間越來越小。設備看似正常運轉,背后技術體系已經逐步退出生命周期。這類系統平時不易暴露問題,一旦遭遇故障或者網絡攻擊,恢復難度會遠超預期。國產化替代的黃金窗口期,是設備尚且穩定運行的階段,而非系統徹底癱瘓之后。
第三,安全防護需要下沉到控制器本體。以往水務工控安全建設大多聚焦防火墻、網閘等邊界設備。本次攻擊充分證明,如果攻擊者突破控制器本體,外圍防護將形同虛設。水務安全需要構建 “網絡安全 + 控制器本體安全 + 供應鏈安全 + 運行安全” 的縱深防御體系,自主可控 PLC 就是距離生產現場最近的底層底座。科遠 SC6000 具備 CPU、電源、網絡三重冗余與模塊熱插拔能力,遵循 IEC 611313 國際標準,支持 VPN 訪問、操作審計、程序完整性校驗,兼顧高可靠運行與控制器本體安全。
同時必須厘清認知誤區:國產化不是簡單硬件替換,直接把 A 品牌拆除換上 B 品牌,無法根除安全隱患。即便更換國產 PLC,如果依舊存在公網暴露、弱口令、工控網與辦公網邊界混亂、遠程訪問缺少審計,風險依然會存在。國產化改造要同步完成自動化系統安全體檢與架構重構:梳理工控資產、劃分安全域、關閉多余公網端口,部署 VPN、訪問白名單與操作審計,建立 PLC 程序版本管理、離線備份快速恢復機制,保留就地人工操作兜底能力。依托 SyncSCADA 和工業互聯網平臺,科遠智慧可提供 “SC6000 PLC + 上位調度 + 邊緣側” 一體化改造方案,同步優化網絡安全架構,規避 “只換硬件不改體系” 的通病。
三、政策導向下,國產化替代已是行業必然選擇
水利供水被納入我國關鍵信息基礎設施保護范疇。《關鍵信息基礎設施安全保護條例》將水利列為重點保護領域,城市供水屬于重點保護公共服務;《網絡安全法》、GB 400502021 等標準對工控測控設備安全能力作出硬性要求。國家大規模設備更新政策,也明確把 PLC、工業軟件納入技術改造范圍。水務 PLC 自主可控,已經不再只是降本增效的可選動作,而是關鍵信息基礎設施的合規剛需。
國產工控的可靠性已經在多個高等級行業得到驗證。科遠智慧完成服役 20 年鋼鐵產線全國產化改造,也交付國內 SIL3 安全等級重型燃氣輪機自主控制系統。實踐證明,科遠 SC6000 完全勝任高可靠性關鍵基礎設施場景,性能對標進口大中型 PLC,覆蓋自來水取水、沉淀過濾、污水曝氣、污泥處置、各類加壓泵站等絕大多數水務工藝。
替代不能止步硬件更替,應當走向 “控制器 + SCADA + 工業 AI” 一體化升級。科遠 EmpoworX 工業互聯網平臺可與 SC6000 深度協同,落地泵組優化、精確曝氣、智能加藥、設備預警等智慧水務應用,讓安全改造同時成為水務數字化升級底座。
四、立足水務連續生產特性,穩妥推進存量改造落地
水務行業要求不間斷連續生產,改造首要原則是保障供水穩定,不適合一刀切全面替換。結合大量項目實踐,科遠建議遵循“摸清家底 — 小場景驗證 — 分批推廣 — 智能化融合”實施路徑。
首先全面摸排資產家底。以水務集團為單位搭建 PLC 資產臺賬,登記品牌型號、投運時間、I/O 規模、軟件版本、網絡接入方式、備件及生命周期狀態,優先識別停產退市、公網直連、備件緊缺的高風險設備。科遠可協助水務集團完成存量工控評估,輸出定制化替代建議。
其次小場景先行試點。選取獨立泵站、污水提升站、廠內輔助系統等低風險場景,部署科遠 SC6000 PLC 開展全流程驗證,覆蓋程序遷移、通信適配、故障切換、SCADA 對接與現場運維,沉淀可復制的項目經驗。
待試點成熟,再逐步向水廠核心工藝延伸,搭建統一自主控制平臺。改造過程中將 PLC 替代和智慧水務、AI 節能改造相結合,不直接照搬老舊控制邏輯,借助新平臺釋放智能化價值。
結語
美國水務遇襲事件為國內行業敲響警鐘,安全風險不會因為尚未在本土發生就消失。城市走向智能化,必須直面核心命題:城市生命線現場控制的最后一公里,控制權究竟掌握在誰手中。
水務 PLC 自主可控,關乎供應鏈保障、漏洞應急處置、網絡防御能力以及行業智能化長遠發展。以科遠智慧 SC6000 自主可控 PLC 為硬件核心,配套組態軟件、SCADA 調度和工業互聯網完整能力,把握設備穩定運行的政策窗口期,主動規劃存量系統升級,構筑自主、安全、可靠的控制底座,才是守護千家萬戶供水安全的根本底線。


 投訴建議

提交
Mini SSD散熱技術迎來新突破,漢得利壓電風扇打開全新技術路徑

余世清出任光亞鴻道總經理,鴻道操作系統加速走向工業AI
加速“入職”制造業,智能體如何從試點走向規模化上崗
世界級應用成果落地:異構計算價值獲驗證
筑牢產業變革底層基石 愛普生以精密技術鍛造“增長引擎”硬實力