


私有APN成工控攻擊入口,研祥智能SPC-8271C強化電力安全防護
2026年8月,波蘭CERT披露了一起能源行業工控攻擊事件:攻擊者利用私有APN,從風電場網絡進入熱電廠OT網絡。據CERT介紹,這是其所知首例此類攻擊。
這起事件最值得電力行業警惕的,并不是“控制設備被攻擊”本身,而是一個更隱蔽的問題:
當網絡內部被默認信任,所謂的“私有”,也可能成為安全盲區。
一次攻擊,暴露電力網絡的“隱形邊界”
簡單來看,這次攻擊經歷了一個跨場站的入侵路徑:被攻陷的風電場網絡→私有APN→網關跳板→熱電廠OT網絡→核心控制設備。
問題的關鍵在于,私有APN雖然屬于相對封閉的通信網絡,但如果網絡配置存在缺陷,不同接入設備之間仍可能形成橫向通信路徑。“私有”不等于“天然安全”。對于擁有大量電站、變電站、配電站和遠程設備的電力系統而言,這個提醒尤為重要。
國內電站,也要警惕看不見的風險
隨著新能源、電網數字化和遠程運維持續推進,電力現場正在連接越來越多的終端、控制設備和通信網絡。在電站、變電站等場景中,安全防護面臨幾個現實問題:
· 網絡邊界日益模糊:不同站點、不同區域、不同類型設備之間存在大量通信關系,單純依賴傳統邊界防護,很難全面掌握網絡內部的安全狀態。
· 邊緣設備運維條件復雜:部分感知設備需要部署在無人值守或野外環境,持續運行時間長,對穩定性、寬溫以及極端環境適應能力提出更高要求。
· 電力現場存在特殊電磁環境:設備要能夠在強電磁環境下長期穩定運行。
因此,電力網絡安全不僅需要守住邊界,也需要建立持續、可追蹤的內部安全感知能力。智能電網態勢感知,正是解決這一問題的重要手段。
研祥智能方案:從被動防護到主動感知
研祥智能-智能電網態勢感知解決方案,可部署于各級調控中心、發電廠、變電站等網絡內部,對電力監控系統網絡安全數據進行采集、分析,并與主站系統通信,實現對安全風險和安全事件的實時監控與在線管理。
這條鏈路要真正跑起來,現場側就需要一臺能扛住電力環境、持續在線的數據匯聚與通信設備。SPC-8271C正是這個關鍵角色:它匯聚站內交換機、測控裝置、保護裝置等設備的網絡流量,及檢測異常訪問等行為,并將告警數據上傳至主站態勢感知系統。
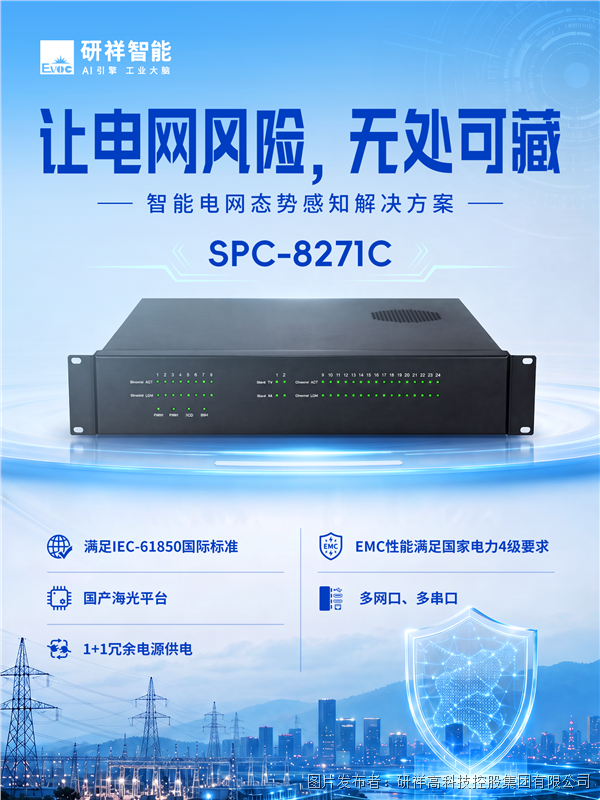
尤其面對電力現場長期運行、無人值守、強電磁等實際環境,SPC-8271C以工業級設計保障數據采集與傳輸穩定可靠。同時,它基于國產海光平臺,支持國產操作系統,為電力關鍵基礎設施提供安全可控的底層支撐。
研祥智能SPC-8271C,守住電網,更守住安全主動權。


 投訴建議

提交
Token奔涌,研祥存儲工業SSD成為AI時代的“數據錨點”

研祥國產化工控機應用案例

研祥工控適配軌道交通行業嗎?
新能源汽車零部件無人搬運如何提效?研祥智能工業AI計算機破解四大難題
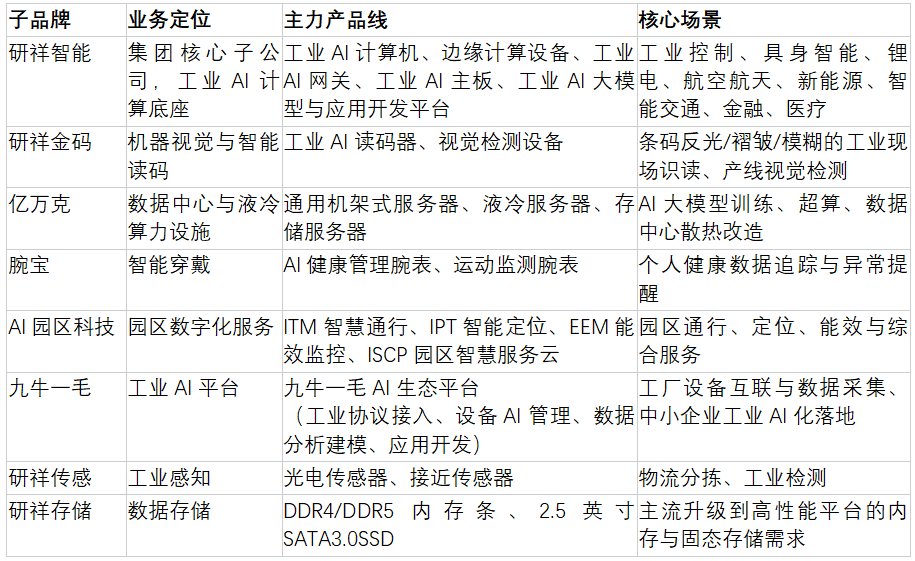
研祥集團有哪些子品牌或產品線?